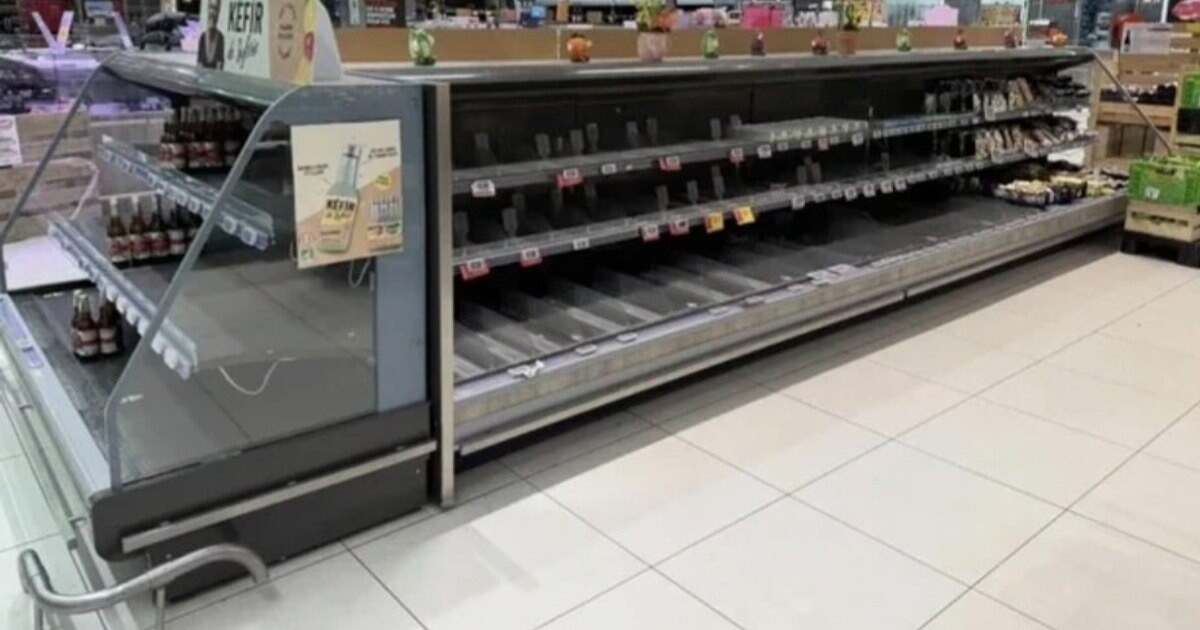
Atac cibernetic masiv în Franța: sute de magazine au rămas fără frigidere
Tone de produse proaspete și alimente congelate au devenit improprii consumului în marile magazine franceze, în urma unui sabotaj cibernetic care a țintit direct sistemele de răcire. Situația a ajuns pe masa executivului de la Paris, premierul Sébastien Lecornu anunțând prin cabinetul său că urmărește personal evoluția crizei.
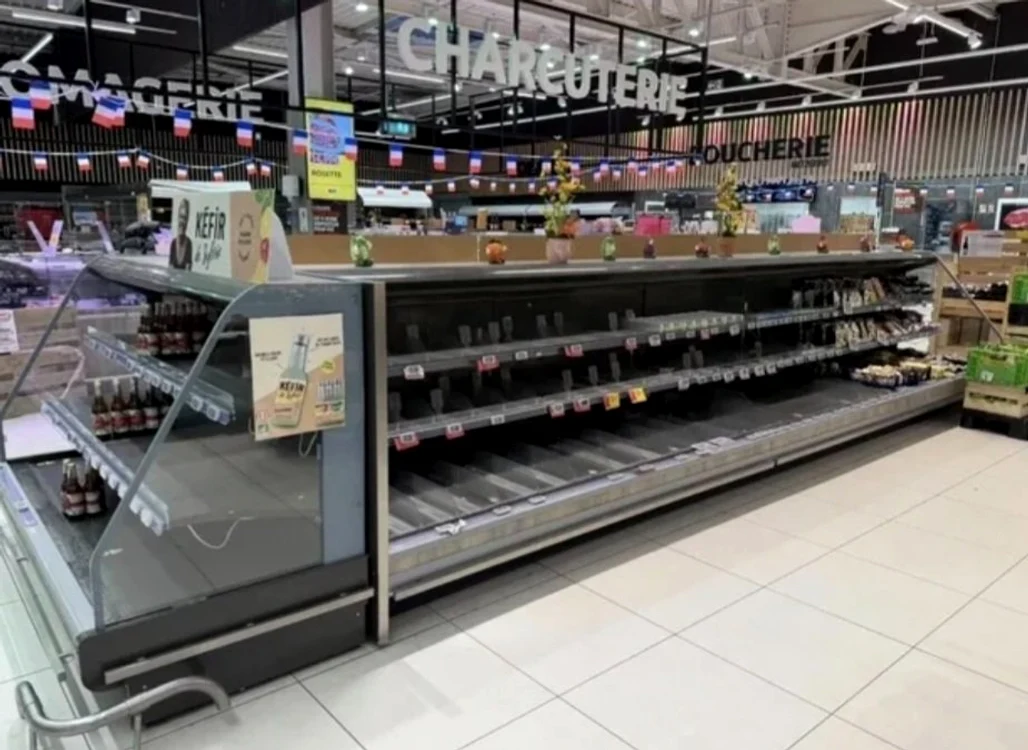
Un atac informatic a perturbat funcționarea sistemelor de refrigerare Foto: X@InsiderGeo
Pentru a stabili modul în care atacatorii au putut opri echipamentele din rețelele comerciale, șeful guvernului a însărcinat Agenția Națională pentru Securitatea Sistemelor Informatice (ANSSI) să deruleze o anchetă amănunțită, după cum a relatat publicația Politico.
Lanțuri întregi de magazine, obligate să arunce marfa
Primele probleme au fost semnalate încă de duminică seara. Dominique Schelcher, conducătorul Coopérative U, a confirmat public pe rețeaua socială X că agresiunea digitală a vizat direct instalațiile de producere a frigului dintr-o serie de magazine ale grupului.
Impactul la scară națională a fost rapid confirmat și de Intermarché, reprezentanții companiei declarând pentru AFP că unitățile afectate sunt constrânse să arunce alimentele care nu au mai putut fi păstrate la temperaturile prevăzute de normele sanitare. Presa din Hexagon estimează că sute de puncte de vânzare au întâmpinat disfuncționalități similare.
Atacul a atras și reacția Bruxelles-ului. Christophe Hansen, comisarul european pentru agricultură și alimentație, a condamnat ferm acțiunea de sabotaj și a făcut referire inclusiv la grupul Leclerc, liderul pieței de profil din Franța. Până în prezent, rețeaua Leclerc nu a oferit o poziție publică oficială cu privire la eventuale daune suferite.
Punctul vulnerabil: un software dezvoltat în Danemarca
Investigațiile tehnice derulate de ANSSI au scos la iveală că vectorul de atac a fost o breșă într-o aplicație software furnizată de o firmă daneză, identificată de presa franceză drept compania Danfoss, un important producător de agregate și echipamente frigorifice. Autoritățile franceze au luat deja legătura cu societatea respectivă.
Deoarece tehnologia compromisă este utilizată pe scară largă, ANSSI a extins cooperarea la nivel comunitar, colaborând cu agențiile omoloage din alte state pentru a determina dacă riscul s-a propagat dincolo de teritoriul francez. Până în acest moment, Danfoss nu a transmis un punct de vedere, iar Agenția Uniunii Europene pentru Securitate Cibernetică (ENISA) s-a abținut de la comentarii.
Explorează subiectele: