Ce se întâmplă?/Frigidere setate la 50 de grade de hackeri în supermarketuri din șase țări
Un val coordonat de atacuri cibernetice a lovit în cursul nopții sistemele frigorifice a numeroase lanțuri de supermarketuri din șase țări europene, provocând stricarea unor produse alimentare în valoare de sute de mii de euro. Hackerii au preluat controlul de la distanță asupra unităților de răcire, trecându-le pe modul de dezghețare sau setând temperaturile până la 50 de grade Celsius.
Rețele majore de retail alimentar din Belgia, Suedia, Țările de Jos, Estonia, Luxemburg și Irlanda s-au trezit luni dimineață cu vitrinele frigorifice și congelatoarele compromise în urma unor breșe de securitate informatică. Incidentele au forțat comercianții să retragă de la vânzare și să arunce cantități masive de alimente alterate.
Alimente aruncate în Suedia și Estonia după ce frigiderele au ajuns la 50 de grade
În Suedia, rețelele de magazine alimentare ICA și Coop au raportat creșteri bruște de temperatură în unitățile lor de răcire. Un magazin din rețeaua privată ICA a anunțat pe rețelele sociale că sistemele sale frigorifice au fost „piratate” peste noapte, temperatura fiind modificată la 50 de grade Celsius, însă unitatea a reușit ulterior să își reia activitatea. Un purtător de cuvânt al ICA a confirmat prin e-mail că „un număr limitat de magazine au fost afectate de un incident în timpul nopții, care a avut impact asupra sistemelor lor de refrigerare și congelare”. La rândul său, grupul Coop a precizat pentru cotidianul suedez Aftonbladet că șase dintre locațiile sale s-au confruntat cu probleme similare.
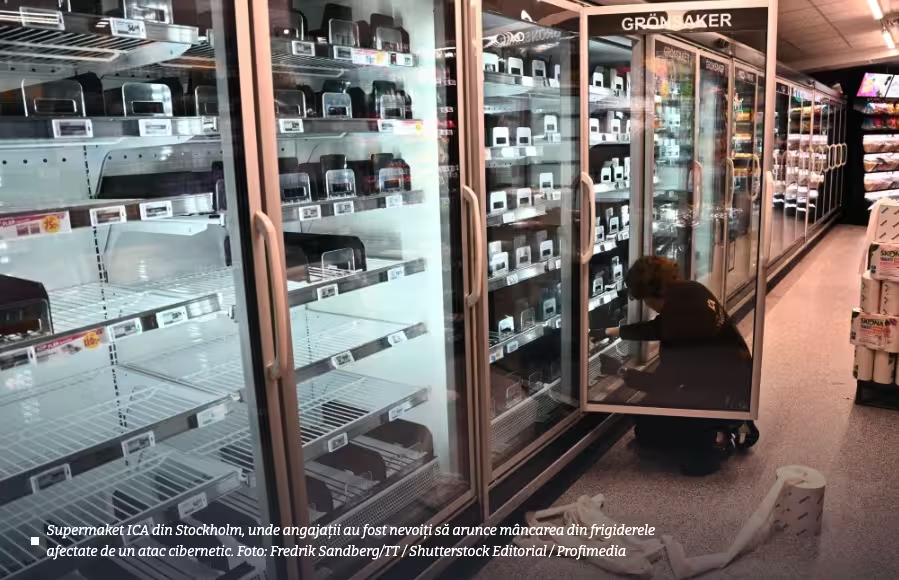
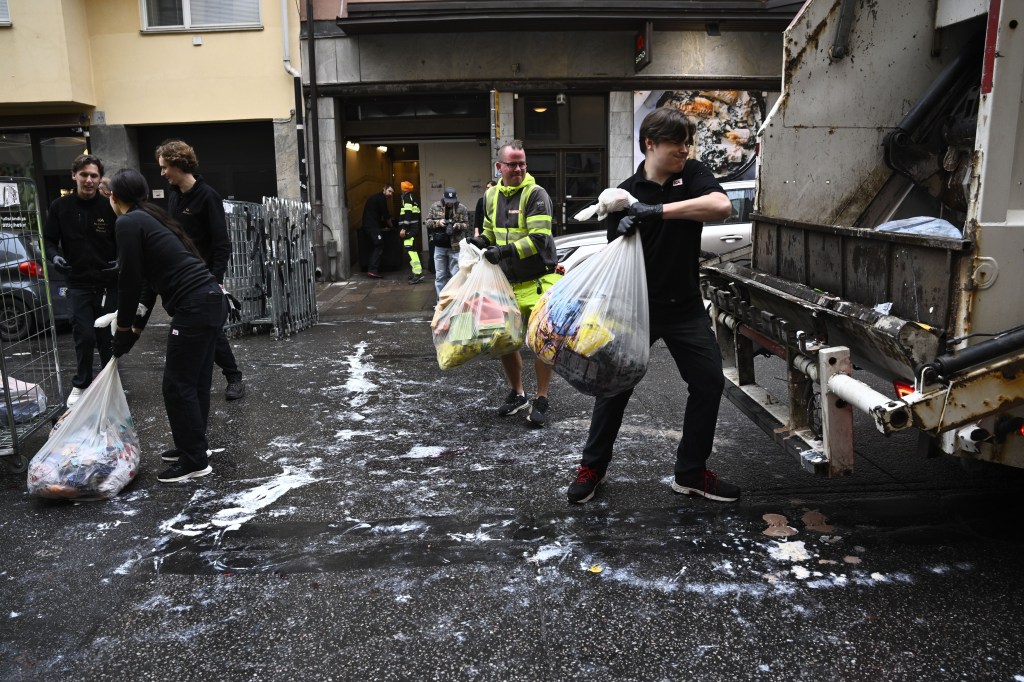
Situația a fost vizibilă și în capitala Stockholm, la supermarketul ICA Baronen, unde clienții au fost întâmpinați de un anunț care explica faptul că toate congelatoarele sunt nefuncționale din cauza unui atac cibernetic. Potrivit managerului de vânzări al unității, breșa a avut loc la ora 02:00 dimineața (01:00 GMT), fiind descoperită abia la ora 05:30. Fotografiile distribuite de agențiile internaționale surprind angajații magazinului în timp ce aruncă alimentele compromise din vitrine.
 Supermaket ICA din Stockholm, unde angajații au fost nevoiți să arunce mâncarea din frigiderele afectate de un atac cibernetic. Foto: Fredrik Sandberg/TT / Shutterstock Editorial / Profimedia
John Billow, șeful centrului național de securitate cibernetică din Suedia, a confirmat pentru Reuters că instituția sa gestionează multiple incidente care vizează sistemele de răcire ale magazinelor alimentare de pe tot teritoriul țării. Acesta a atras atenția că autoritățile au avertizat deja asupra acestor riscuri: „În ultimele săptămâni… am identificat că avem destul de multe dispozitive tehnologice operaționale expuse în Suedia, pentru care am subliniat clar necesitatea actualizării sau aplicării de patch-uri”.
Un scenariu identic s-a petrecut și în Estonia, unde unitățile frigorifice ale unui lanț de supermarketuri au fost setate peste noapte tot la 50 de grade Celsius. Informația a fost confirmată pentru televiziunea publică ERR de către furnizorul de tehnologie Kitman Coldtech. Directorul general al companiei, Jann Mutso, a precizat că „este un eveniment foarte recent, s-a întâmplat în această dimineață”, refuzând însă să dezvăluie numele retailerului afectat.
Zeci de magazine lovite în Belgia, Luxemburg, Țările de Jos și Irlanda
Nici Europa de Vest nu a fost ocolită de acest val de atacuri. Giganții de retail Ahold Delhaize și Colruyt au raportat luni că frigiderele și congelatoarele din zeci de supermarketuri din Belgia și Luxemburg au fost afectate în timpul nopții, transmite Reuters. Purtătoarea de cuvânt a Delhaize, Sarah De Meester, a declarat că a fost deschisă o anchetă internă după constatarea creșterilor de temperatură. Cauza exactă a fost explicată pentru agenția Belga de către Stephan Moelans, directorul general al firmei belgiene Sabcobel, care administrează instalațiile frigorifice ale Delhaize: a fost vorba despre un atac cibernetic prin care evaporatoarele au fost trecute forțat în modul de dezghețare. Tot în Belgia, grupul Colruyt – care operează în franciză magazinele Spar – a anunțat că cinci dintre unitățile sale au suferit atacuri asupra sistemelor de refrigerare.
În Țările de Jos, cel puțin șaptesprezece companii au avut sistemele de răcire și congelare compromise în cursul nopții trecute, conform publicațiilor Nos și HLN . Un purtător de cuvânt al furnizorului de echipamente frigorifice Danfoss a explicat, fără a da numele clienților, că printre ținte se numără măcelării, mici magazine de cartier, dar și un depozit de produse congelate. „În mod normal, sistemele de acolo ar trebui să fie setate la -20 de grade, dar noaptea trecută am descoperit că erau la -10 grade. Am reușit să intervenim rapid acolo”, a precizat reprezentantul Danfoss.
De asemenea, în Irlanda, al treilea cel mai mare lanț de supermarketuri, SuperValu, a fost nevoit să retragă de la vânzare alimentele refrigerate și congelate din 13 magazine (dintre cele 223 ale rețelei), după ce un anumit model de sistem frigorific a fost vizat de un incident informatic.
Explicația experților: De la adolescenți plictisiți la grupări afiliate Rusiei
Tranziția de la echipamentele pur mecanice la sisteme moderne – fie că vorbim despre frigidere, instalații de încălzire, alarme sau camere de supraveghere – permite astăzi monitorizarea și controlul de la distanță, dar deschide, în același timp, porți periculoase pentru infractorii cibernetici.
Expertul în securitate cibernetică Alvin Coessens a explicat pentru VTM NIEUWS cum au putut hackerii să preia controlul atât de ușor asupra echipamentelor din magazine:
„Aceste sisteme de răcire sunt gestionate prin intermediul unui software. Din păcate, în mai multe cazuri, acel software este conectat și la internetul public. Dacă se descoperă o vulnerabilitate în acesta sau dacă sistemele de răcire sunt ușor accesibile, atunci, din păcate, este la fel de ușor să le preiei controlul.” - Alvin Coessens
În ceea ce privește autorii din spatele acestei operațiuni, specialistul subliniază că anchetele sunt în plină desfășurare, iar spectrul suspecților este extrem de larg din cauza modului facil în care a fost executat atacul. „Având în vedere simplitatea atacului, ar putea fi la fel de bine vorba de un grup de adolescenți plictisiți care doresc să provoace puțin haos sau să facă o farsă”, a punctat Coessens, adăugând imediat și ipoteza geopolitică: „Ar putea fi, de asemenea, o bandă cibernetică afiliată Rusiei, care caută să provoace haos și perturbări în societatea occidentală. Sau oricine altcineva între aceste două extreme”.
Precedentul periculos din Franța
Valul actual de sabotaje informatice amintește izbitor de un incident petrecut luna trecută în Franța, în noaptea de 11 spre 12 octombrie. La acel moment, conform datelor poliției, hackerii au preluat controlul asupra instalațiilor de răcire din sute de supermarketuri franceze, ridicând temperaturile până la 50 de grade Celsius, ceea ce a generat nu doar pierderi de alimente, ci și incendii.
Tot în cursul lunii trecute, grupul Ahold a sesizat poliția din Țările de Jos cu privire la un incident de securitate cibernetică, după ce a observat activități suspecte în propria infrastructură. Până în prezent, nicio grupare nu a revendicat atacurile din octombrie, iar autoritățile nu au oferit indicii despre cine s-ar putea afla în spatele lor.
Explorează subiectele: