Frigiderele a șase magazine din România, încinse peste noapte de hackeri
Șase unități aparținând aceluiași lanț comercial din România au devenit ținta unui posibil atac cibernetic, după ce instalațiile lor frigorifice au fost manipulate pentru a genera temperaturi extrem de ridicate în toiul nopții. Incidentul face parte dintr-un val mai amplu de sabotaje similare care au lovit supermarketuri din cel puțin șapte state europene, provocând distrugerea alimentelor și declanșând o alertă la nivelul Uniunii Europene.
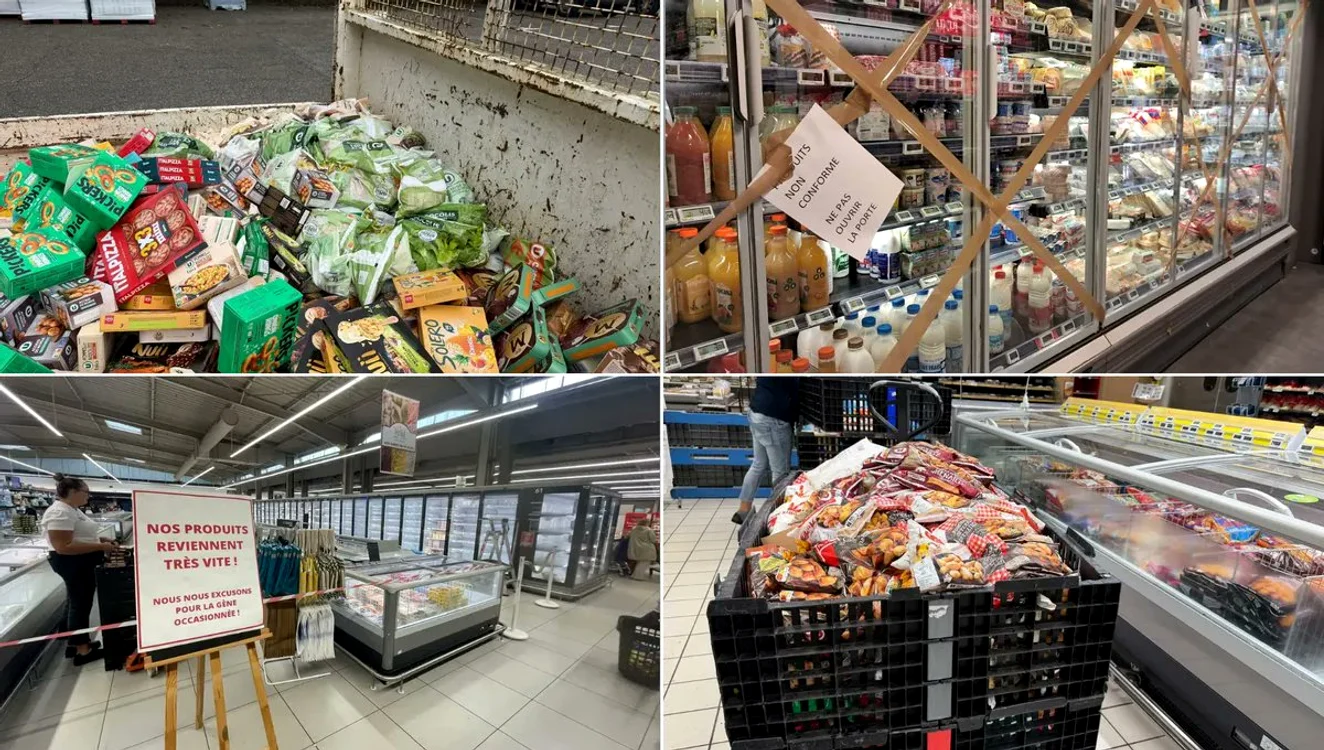
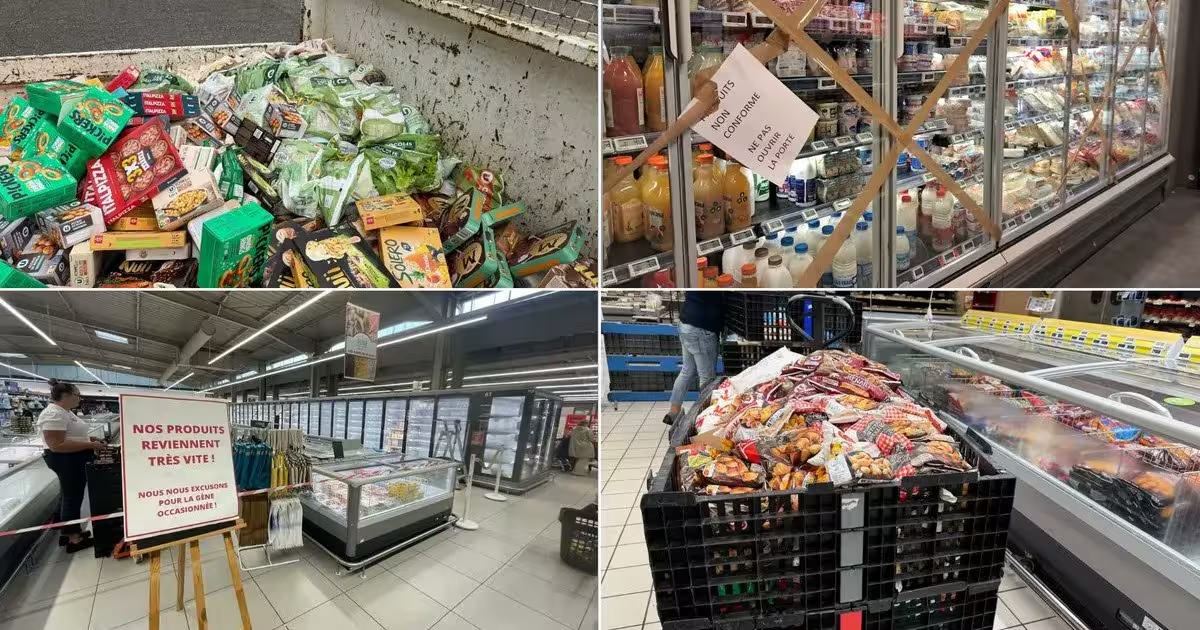
Atacuri cibernetice au avut loc în mai multe ţări europene, pierderile fiinc semnificative. Foto: X
Anomalii grave de funcționare au fost înregistrate în noaptea de duminică spre luni, pe 2 noiembrie, la instalațiile de răcire din șase puncte de lucru ale unui retailer din România. Deși temperaturile din frigidere au crescut brusc în jurul orei 1.30, angajații au descoperit situația abia la ora 8.00 dimineața.
Cazul a intrat imediat în atenția Directoratului Național de Securitate Cibernetică (DNSC), instituție care a demarat verificări pentru a stabili exact cum au fost compromise sistemele de comandă ale echipamentelor. Din fericire, restul rețelei informatice a comerciantului a rămas intactă, breșa fiind limitată strict la instalațiile de frig.
Dan Cîmpean, directorul DNSC, a precizat pentru Libertatea că vulnerabilitatea a pornit de la faptul că dispozitivele de control erau expuse direct pe internet prin routere GSM cu IP fix și funcționau pe baza unor programe învechite. Pentru a remedia problema, experții instituției au cerut deconectarea imediată a aparatelor și instalarea unor versiuni actualizate de software.
„Pe 2 noiembrie, în jurul orei 1.30, echipamentele frigorifice din 6 magazine au urcat la temperaturi foarte mari. Problema a fost observată abia la 8.00. S-a raportat incidentul către DNSC ca un posibil atac cibernetic asupra controllerelor ce gestionau frigidere. Controllerele erau legate prin routere GSM cu IP fix, accesibile direct din internet și rulau versiuni de software destul de vechi. DNSC a furnizat recomandările tehnice pentru izolarea incidentului și pentru actualizarea versiunilor de software vulnerabile. Incidentul nu s-a propagat și la alte infrastructuri IT. Atacul este similar cu cel observat azi în mai multe state” – Dan Cîmpean, directorul DNSC.
Cum au fost transformate frigiderele în surse de căldură
Mecanismul prin care hackerii au reușit să compromită vitrinele și spațiile de depozitare a fost detaliat de specialiștii companiei Sabcobel, firmă cu expertiză în echipamente frigorifice. Aceștia au arătat că intervenția de la distanță a vizat direct vaporizatoarele — piese esențiale în procesul de răcire. Atacatorii le-au reprogramat să ruleze neîntrerupt în regim de dezghețare, forțând astfel instalațiile să emane căldură în loc să mențină temperaturile scăzute.
Experții de la Sabcobel avertizează însă că remedierea daunelor nu se poate face întotdeauna doar prin rescrierea sau actualizarea codului informatic, în anumite situații fiind obligatorie schimbarea fizică a unităților de comandă compromise.
Val de sabotaje în lanțurile comerciale din Europa
Sabotajul din România a coincis cu o serie de atacuri identice derulate în aceeași zi pe teritoriul european, unde accesarea de la distanță a congelatoarelor și vitrinelor a dus la alterarea mărfurilor.
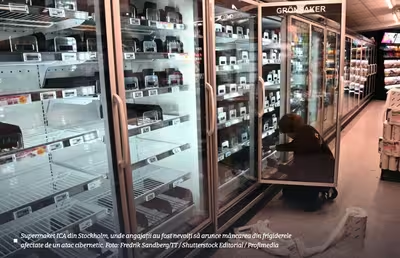
În Suedia, publicația Sweden Herald a relatat că unități din rețelele Coop și ICA s-au confruntat cu creșteri de temperatură de la valori sub zero grade până la peste 38 sau chiar 50 de grade Celsius. Într-un caz extrem din localitatea Sjöbo, un magazin a fost nevoit să își suspende activitatea și să arunce toate produsele stricate.
Situația a fost critică și în Belgia. Conform jurnaliștilor de la 7sur7, zeci de supermarketuri aparținând giganților Carrefour, Delhaize, Intermarché și Spar au fost nevoite să retragă de la raft alimentele proaspete, după ce vitrinele s-au încălzit în urma trecerii sistemelor în modul de dezghețare. Anterior, incidente similare au lovit și Franța, unde alarmele instalațiilor frigorifice s-au declanșat în toiul nopții sau spre dimineață în supermarketuri, în restaurantele Ikea, dar și în mai multe lanțuri de măcelării, generând pagube materiale însemnate.
Avertisment de la Bruxelles: „O tentativă deliberată de perturbare”
Amploarea fenomenului, care a lovit magazine din cel puțin șapte state europene, a generat reacții oficiale la vârful Uniunii Europene. Christophe Hansen, comisarul european pentru agricultură și alimentație, a calificat repetarea acestor acțiuni drept „profund îngrijorătoare”, conform trtworld.com.
Oficialul european a atras atenția că aceste atacuri reprezintă o „încercare deliberată de a perturba lanțul de aprovizionare cu alimente și de a submina încrederea consumatorilor în acesta”.
„E o tentativă deliberată de perturbare a lanţului nostru de aprovizionare alimentară şi despre subminarea încrederii consumatorilor, un avertisment pe care trebuie să-l luăm în serios”, a subliniat Christophe Hansen, adăugând că, deși „securitatea noastră alimentară nu este ameninţată pentru moment, însă risipa alimentară şi repercusiunile sale asupra întreprinderilor sunt reale”.
Explorează subiectele: