Breșă masivă de securitate în Republica Moldova: datele a 750.000 de cetățeni au fost furate
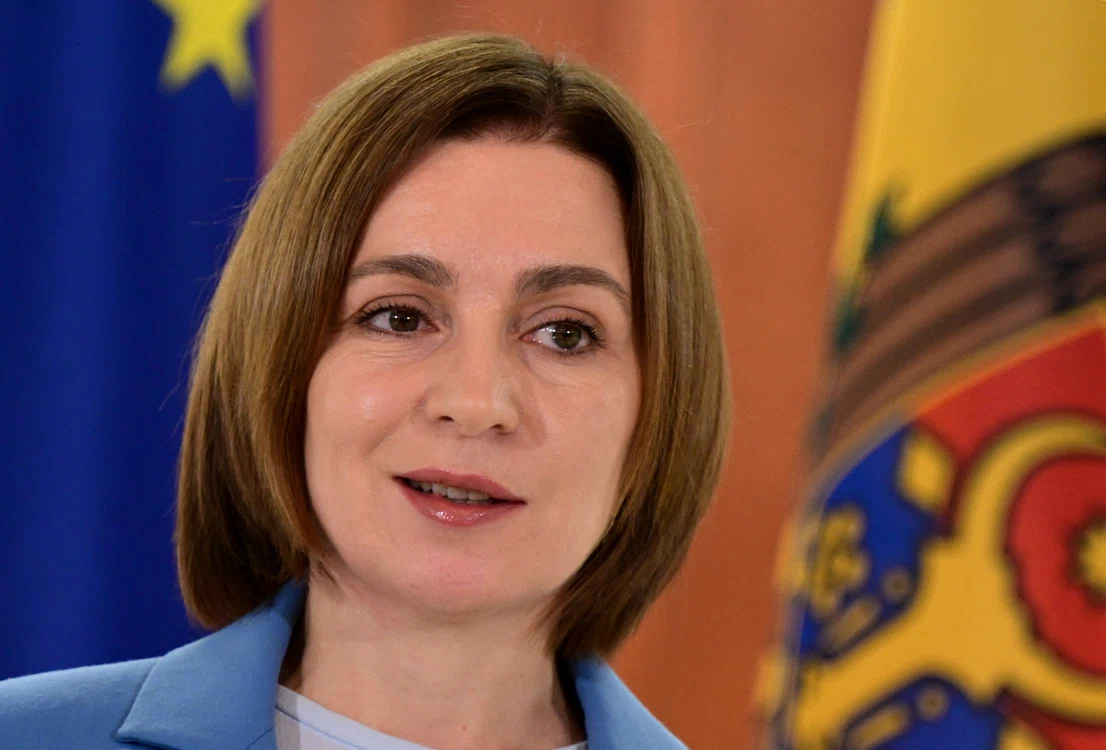
Președinta Republicii Moldova, Maia Sandu, a convocat o ședință a Consiliului Național de Securitat. Foto: AFP
Autoritățile de la Chișinău se află în stare de alertă după ce miercuri a fost făcută publică o breșă majoră în infrastructura digitală a statului. Președinția a anunțat că Maia Sandu a convocat pentru zilele următoare o ședință a Consiliului Național de Securitate. Reuniunea are rolul de a evalua proporțiile exacte ale incidentului, de a analiza efectele asupra aparatului guvernamental și de a stabili măsurile urgente pentru limitarea consecințelor.
Reacții guvernamentale și suspiciuni de implicare străină
Gravitatea situației a generat deja primele măsuri administrative radicale. Premierul Vasile Tofan a decis demiterea Nicoletei Colomeeț din funcția de directoare a Agenției de Guvernare Electronică (AGE). Șeful Executivului a cerut instituției să ridice nivelul de protecție pentru serviciile digitale, subliniind vulnerabilitatea sistemelor publice care gestionează un volum uriaș de informații despre cetățeni.
Totodată, Vasile Tofan a atras atenția că Republica Moldova este ținta unor operațiuni cibernetice de mare amploare. Potrivit prim-ministrului, datele preliminare indică existența unei „campanii mai largi, cu implicarea unor actori statali străini”. Cu toate acestea, identificarea exactă a autorilor și stabilirea legăturilor cu alte atacuri informatice îndreptate împotriva țării vor fi clarificate abia după finalizarea investigațiilor derulate de instituțiile competente.
Ce informații au fost compromise în urma atacului
Conform datelor comunicate de Agenția de Guvernare Electronică, hackerii au reușit să extragă fără autorizare informații aferente unui număr de circa 750.000 de coduri numerice personale, denumite oficial IDNP în Republica Moldova. Volumul de date sustras este extrem de variat, acoperind aspecte personale, familiale, sociale și financiare.
Mai exact, pachetul de informații accesat ilegal cuprinde:
- Date de bază: nume, prenume, fotografii, data și locul nașterii, precum și informații despre rudele de gradul întâi;
- Date medicale și sociale: detalii privind medicul de familie, statutul de asigurat, pensiile, prestațiile sociale și eventualele dizabilități;
- Bunuri și afaceri: informații despre permisele de conducere, autovehiculele deținute și companiile administrate sau aflate în proprietate;
- Informații financiare: coduri IBAN, restanțe fiscale și istoricul tranzacțiilor derulate prin platforma guvernamentală MPay.
Reprezentanții AGE au ținut să liniștească populația într-o privință, precizând că datele asociate cardurilor bancare nu au fost compromise în timpul acestei breșe.
Avertisment privind riscul de fraude prin inginerie socială
Deși informațiile furate nu pot fi folosite în mod direct pentru comiterea unor infracțiuni, ele reprezintă o bază periculoasă pentru viitoare escrocherii, a explicat Serghei Diaconu, directorul Centrului Național de Management al Crizelor, citat de publicația NewsMaker.
Oficialul a avertizat că cetățenii vizați sunt expuși unor riscuri serioase de înșelăciune prin metode de inginerie socială. Având acces la numele reale și la detalii personale exacte ale victimelor, infractorii pot iniția apeluri sau pot trimite mesaje foarte credibile, dându-se drept angajați ai băncilor, ai vămii sau ai altor instituții de stat. Scopul acestor abordări este de a convinge persoanele contactate să divulge informații suplimentare, date care ar urma să fie exploatate ulterior pentru comiterea de fraude financiare.
Explorează subiectele: